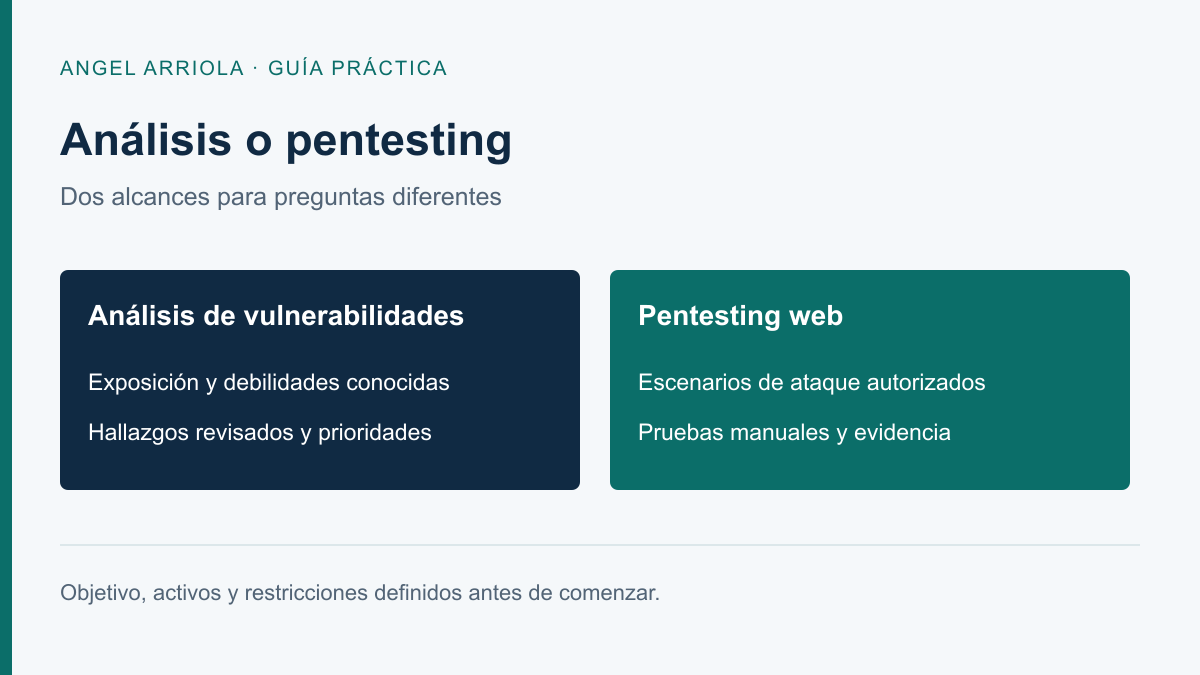
Empieza por la decisión que necesitas tomar
Antes de contratar una evaluación, define qué quieres averiguar. ¿Necesitas ordenar activos expuestos y debilidades conocidas? ¿O entender si un atacante podría aprovechar ciertas condiciones dentro de una aplicación? Estas preguntas conducen a alcances distintos.
Qué aporta un análisis de vulnerabilidades
Un análisis identifica debilidades y configuraciones inseguras sobre los activos incluidos. Puede apoyarse en herramientas, pero necesita revisión para dar contexto a los avisos, reducir falsos positivos y explicar qué corregir primero.
Una entrega útil identifica los activos, las condiciones y la fecha de revisión. Incluye evidencia, severidad y recomendaciones. Si una comprobación no pudo realizarse, el informe debe decirlo.
Qué aporta un pentesting
El pentesting profundiza en comportamientos y escenarios acordados mediante pruebas autorizadas, incluidas comprobaciones manuales. Su objetivo y profundidad dependen del entorno, los roles, el tiempo y las restricciones.
Que una prueba no encuentre una vulnerabilidad no demuestra que el sistema sea invulnerable. Tampoco una ejecución puntual sustituye el mantenimiento, las actualizaciones o la gestión de accesos.
Cómo elegir
- Para una primera visión de exposición: un análisis de vulnerabilidades puede ser un punto de partida adecuado.
- Antes de liberar cambios sensibles en una aplicación: considera un pentesting con alcance funcional y roles definidos.
- Después de corregir hallazgos: acuerda una reevaluación que compruebe las condiciones específicas corregidas.
- Si un cliente solicita una evaluación: revisa exactamente qué evidencia y profundidad requiere, antes de elegir el nombre del servicio.
Qué debe aclarar una propuesta
Pregunta qué activos y funcionalidades se incluyen, cómo se autorizan las pruebas, qué queda excluido, quién recibe los resultados y qué pasa si se detecta un hallazgo sensible. Revisa también si incluye presentación, soporte para aclaraciones y repetición de pruebas.
El precio depende de alcance y profundidad. Dos propuestas con el mismo nombre pueden cubrir trabajos diferentes; compara entregables y condiciones.
Antes de compartir información
En el contacto comercial basta con describir el problema y el tipo de sistema. Los accesos, datos de prueba y documentos sensibles se intercambian después de acordar autorización y un canal adecuado.
Consulta los servicios de análisis de vulnerabilidades y pentesting web.
Un ejemplo de decisión
En un caso ficticio, una empresa quiere inventariar la exposición de varios servicios antes de planificar correcciones: empezaría por un análisis de vulnerabilidades. Si después necesita comprobar que dos roles de una aplicación no pueden leer documentos del otro, definiría un pentesting centrado en ese comportamiento. El segundo trabajo responde a una pregunta más específica; no sustituye la gestión continua de seguridad.
Información para pedir una cotización comparable
- Objetivo: qué decisión necesitas tomar con los resultados.
- Tipo y cantidad aproximada de activos, aplicaciones o roles.
- Entorno disponible, restricciones y ventana de trabajo.
- Requisito de informe, presentación y reevaluación.
- Responsable que puede autorizar y coordinar las pruebas.
No hace falta adjuntar credenciales ni documentos confidenciales para esa primera conversación. Puedes ver el formato de una entrega en el informe ficticio de vulnerabilidades (PDF).
Referencia para profundizar
La Web Security Testing Guide de OWASP ofrece una referencia de evaluación web. La selección concreta de pruebas siempre debe adaptarse al alcance autorizado.